
CI/CD é a disciplina que automatiza o ciclo de vida do código. O processo abrange desde a validação sintática e testes até a publicação em produção. Seu objetivo central é reduzir riscos de integração, eliminar tarefas manuais e acelerar entregas com previsibilidade técnica.
No desenvolvimento tradicional de software, equipes acumulavam semanas de trabalho isolado em ramificações separadas. A integração dessas branches gerava conflitos massivos, testes manuais demorados e falhas graves durante os lançamentos.
O avanço das arquiteturas modernas e dos sistemas em nuvem tornou inviável esse modelo artesanal. Pipelines automatizados substituíram processos manuais suscetíveis a erros humanos.
Entender a mecânica do CI/CD permite que líderes técnicos estruturem esteiras seguras e escaláveis. Apresentamos a seguir as definições canônicas, as fases de um pipeline industrial, as métricas DORA e o impacto dos agentes de código na automação moderna.
O que é CI/CD e qual é a diferença entre integração, entrega e deploy contínuo?
CI/CD combina Integração Contínua com Entrega Contínua ou Implantação Contínua para automatizar a validação e o envio de software. A Integração Contínua valida cada alteração enviada ao repositório central. A Entrega Contínua mantém o artefato pronto para produção com aprovação humana, enquanto o Deploy Contínuo publica as alterações automaticamente.
A distinção teórica entre os termos é fundamental na engenharia de software. O ensaio seminal de Martin Fowler sobre Integração Contínua define esse padrão. A prática não é apenas um script, mas um compromisso diário da equipe. Todos os desenvolvedores integram código à branch principal ao menos uma vez ao dia.
O conceito de CD foi formalizado no clássico da literatura técnica por Jez Humble e David Farley. Os autores definiram a anatomia do Deployment Pipeline e consolidaram a diferença entre entrega e deploy:
- Integração Contínua (CI): Cada desenvolvedor envia código frequentemente ao repositório central. Servidores automatizados executam compilação, análise estática de código e suítes de testes unitários. O objetivo é detectar defeitos logo após sua introdução no código.
- Entrega Contínua (Continuous Delivery): Todo commit aprovado nos testes gera um artefato compilado e empacotado. Esse artefato pode ser implantado em produção a qualquer instante. O gatilho para a publicação final em produção permanece uma decisão estratégica humana.
- Implantação Contínua (Continuous Deployment): Elimina qualquer portão manual entre o desenvolvimento e os usuários finais. Toda alteração aprovada em todos os estágios do pipeline é enviada diretamente para o ambiente produtivo de forma automática.
A tabela a seguir compara as principais características operacionais de cada modelo de entrega:
| Característica Técnica | Processo Manual Tradicional | Integração Contínua (CI) | Entrega Contínua (Delivery) | Deploy Contínuo (Deployment) |
|---|---|---|---|---|
| Frequência de Integração | Mensal ou quinzenal | Múltiplas vezes ao dia | Contínua e automatizada | Contínua e automatizada |
| Execução de Testes | Manual em homologação | Automatizada em runners | Automatizada de ponta a ponta | Automatizada com testes em produção |
| Gatilho de Produção | Janela noturna manual | Não aplicável | Clique manual estratégico | 100% automatizado por pipeline |
| Risco de Conflitos | Crítico (Merge Hell) | Muito baixo | Praticamente nulo | Praticamente nulo |
| Lead Time de Mudança | Semanas ou meses | Horas | Menos de 1 dia | Menos de 1 hora |
| Reversão de Erros | Rollback manual complexo | Reversão no Git | Rollback automatizado rápido | Rollback instantâneo ou Canário |
A escolha entre Continuous Delivery e Continuous Deployment depende dos requisitos de negócio e da maturidade de testes da organização. Ambientes regulados financeiramente frequentemente adotam Continuous Delivery para manter registros formais de liberação.
Como funciona uma esteira de CI/CD e quais são suas etapas essenciais?
Uma esteira de CI/CD funciona como uma linha de montagem automatizada dividida em estágios sequenciais com critério de parada imediata. Cada fase executa verificações específicas, desde análise estática e compilação até homologação e deploy. A detecção de qualquer falha bloqueia o avanço do código imediatamente.
A política de interrupção rápida (fail-fast) impede o acúmulo de débitos técnicos. Nenhum artefato defeituoso avança para estágios subsequentes de teste ou implantação.
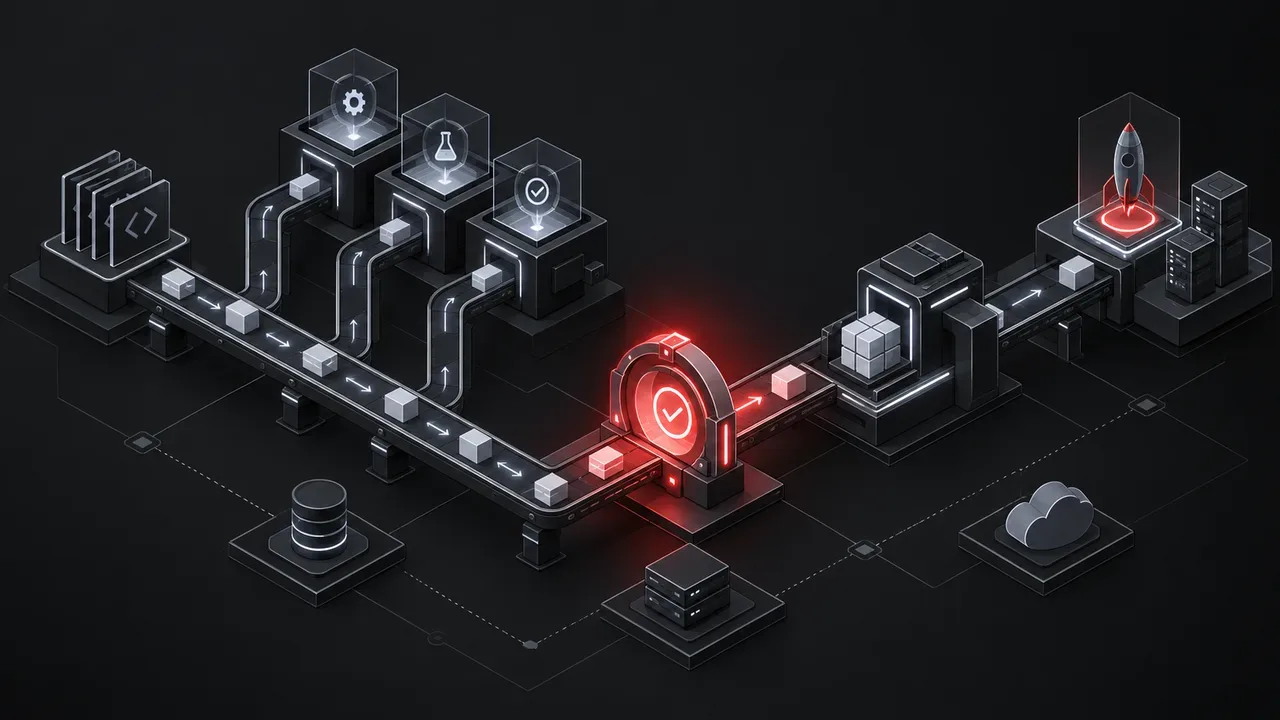
Uma esteira industrial moderna divide-se em seis estágios canônicos bem definidos:
- Checkout e Análise Estática: O runner clona o código do repositório e executa linters, verificadores de tipos e formatadores de código. Ferramentas analisam vulnerabilidades em dependências antes da execução.
- Compilação e Verificação Estrutural: O código-fonte é compilado para validar a integridade de interfaces e tipos estáticos. Erros de sintaxe ou dependências quebradas encerram o pipeline nesta etapa inicial.
- Execução de Testes Automatizados: Baterias de testes unitários e testes de integração avaliam o comportamento das funções de negócio. Testes de contrato garantem a interoperabilidade com serviços externos sem necessidade de ambientes integrados pesados.
- Portões Pré-Merge Determinísticos: Antes da integração na branch principal, regras de governança exigem aprovação total de testes e cobertura mínima de código. Portões determinísticos bloqueiam desvios de padrões arquiteturais da equipe.
- Empacotamento de Artefatos Imutáveis: O sistema gera um artefato único e imutável, como uma imagem Docker ou binário compilado. Esse pacote recebe uma assinatura criptográfica com seu hash SHA-256 e é publicado em um registro seguro de artefatos.
- Deploy e Verificação Pós-Implantação: O artefato é promovido para os ambientes de homologação ou produção. Estratégias graduais como Canary Releases ou Blue-Green validam métricas em tempo real antes de direcionar todo o tráfego de usuários.
A padronização dessas etapas assegura que o software passe exatamente pelos mesmos controles de qualidade a cada entrega realizada.
O que são métricas DORA e como elas comprovam a eficácia do CI/CD?
As métricas DORA são os quatro indicadores cardeais do consórcio DevOps Research and Assessment da Google Cloud. Elas avaliam com rigor a maturidade de engenharia. Elas medem frequência de deploy, tempo de entrega de mudanças, taxa de falhas em produção e tempo de recuperação de serviços.
A pesquisa empírica consolidada no estudo Accelerate, com mais de 39 mil profissionais de tecnologia, derrubou um mito histórico da engenharia de software. O estudo comprovou que velocidade de entrega e estabilidade sistêmica não são objetivos antagônicos.
Equipes que investem em automação robusta de CI/CD conseguem entregar software mais rápido e sofrem menos incidentes em produção. Os quatro indicadores operam de forma integrada:
- Deployment Frequency (Frequência de Deploy): Mede a cadência com que a equipe publica código em produção. Equipes maduras realizam múltiplos deploys por dia com lotes reduzidos.
- Lead Time for Changes (Tempo de Lead da Mudança): O tempo decorrido desde o primeiro commit no controle de versão até o código rodar com sucesso em produção.
- Change Failure Rate (Taxa de Falha em Produção): A porcentagem de deploys em produção que resultam em incidentes críticos, lentidão ou necessidade de hotfix corretivo imediato.
- Time to Restore Service (Tempo de Restauração de Serviço): O tempo necessário para restaurar a normalidade do sistema quando ocorre uma falha em ambiente produtivo.
A relação matemática da taxa de falhas é expressa diretamente pela razão entre deploys problemáticos e o total de implantações:
CFR = (Falhas em Producao) ÷ (Total de Deploys Realizados) × 100%
A tabela abaixo compara o desempenho das equipes de elite contra organizações de baixa performance com base nos relatórios oficiais do DORA:
| Métrica Canônica DORA | Equipes de Baixa Performance | Equipes Médias | Equipes de Elite (Alto Desempenho) |
|---|---|---|---|
| Frequência de Deploy | Entre uma vez por mês e 6 meses | Entre uma vez por semana e 1 mês | Múltiplos deploys por dia sob demanda |
| Lead Time de Mudança | Entre 1 mês e 6 meses | Entre 1 semana e 1 mês | Menos de 1 hora do commit ao ar |
| Taxa de Falha (CFR) | Acima de 46% das implantações | Entre 16% e 30% | Menos de 15% (com média de 5%) |
| Tempo de Recuperação (MTTR) | Entre uma semana e 1 mês | Entre 1 dia e 1 semana | Menos de 1 hora com rollback ágil |
Esses dados comprovam que esteiras confiáveis de CI/CD reduzem o retrabalho operacional e destravam a competitividade dos times de engenharia.
Quais são as práticas indispensáveis para evitar que a esteira falhe?
As práticas indispensáveis para sustentar uma esteira de CI/CD incluem Trunk-Based Development, o princípio de imutabilidade do artefato e a segurança de credenciais temporárias. Integrar alterações diariamente em lotes pequenos elimina o Merge Hell e garante consistência entre homologação e produção.
Muitas organizações instalam ferramentas modernas de CI/CD, mas mantêm hábitos legados de desenvolvimento. Sem a disciplina metodológica adequada, a esteira torna-se lenta, frágil e frequentemente ignorada pelos próprios engenheiros.
Três práticas de engenharia separam esteiras eficazes de implementações frágeis:
- Trunk-Based Development com Feature Flags: Desenvolvedores integram seu trabalho diariamente na branch principal em vez de manter branches de longa duração. Recursos incompletos entram protegidos por Feature Flags, desacoplando o deploy físico da liberação funcional aos clientes.
- Princípio de Imutabilidade (Build Once, Deploy Anywhere): O código deve ser compilado e empacotado em imagem de contêiner uma única vez no início do pipeline. Essa regra atende aos princípios do manifesto The Twelve-Factor App. O mesmo artefato binário testado em homologação precisa ser o artefato promovido para produção, alterando apenas variáveis de ambiente externas.
- Supply Chain Security e OIDC: A segurança moderna de pipelines proíbe o armazenamento de credenciais estáticas de longa duração no repositório. O padrão da indústria utiliza federação de identidade com OpenID Connect (OIDC) para solicitar chaves temporárias aos provedores de nuvem, atestando a proveniência dos contêineres com assinaturas digitais.
A adoção dessas diretrizes assegura que o pipeline permaneça veloz, auditável e resiliente a ataques de injeção de dependências.
Como os agentes autônomos de código e o MaxVision Code transformam o CI/CD?
Agentes autônomos de código transformam o CI/CD ao exigir validações determinísticas de sub-segundo antes da submissão de alterações ao repositório. Eles interagem com pipelines automatizados para auditar código, detectar regressões semânticas e corrigir falhas de compilação sem intervenção humana.
A integração de ferramentas como Claude Code e agentes de engenharia mudou a velocidade da escrita de software. No entanto, produzir grandes volumes de código exige filtros de validação ainda mais rigorosos para evitar degradação arquitetural.
No ecossistema de desenvolvimento, a abordagem do GitOps moderno e das ferramentas do MaxVision Code ilustra esse novo paradigma de engenharia:
- Verificação Determinística Local: Em vez de aguardar minutos por runners remotos na nuvem, ferramentas determinísticas escritas em Rust analisam código morto, complexidade ciclomática e tipagem estrita em frações de segundo diretamente no ambiente do agente.
- Portões Pré-Merge Rigorosos: O repositório impõe verificações automatizadas de integridade antes do aceite de qualquer Pull Request. Scripts de pre-merge conferem compilação, ausência de duplicidade e conformidade de metadados, impedindo que falhas cheguem à branch principal.
- GitOps Declarativo: Conforme preconizado pelo projeto CNCF ArgoCD, o estado da infraestrutura reside de forma declarativa no repositório Git. Operadores internos sincronizam o cluster automaticamente, eliminando acessos externos diretos aos servidores de produção.
Essa convergência entre automação de pipeline e agentes de código eleva a confiabilidade das entregas, mantendo os padrões de engenharia sem desacelerar a inovação.
Perguntas Frequentes Sobre CI/CD
O que significa a sigla CI/CD?
A sigla CI/CD significa Continuous Integration (Integração Contínua) e Continuous Delivery (Entrega Contínua) ou Continuous Deployment (Implantação Contínua). O termo representa um conjunto de práticas e ferramentas que automatizam a construção, teste e publicação de software. Seu propósito é viabilizar lançamentos frequentes com alta segurança operacional.
Qual a diferença entre Continuous Delivery e Continuous Deployment?
A diferença está na automação do gatilho para publicação em produção. No Continuous Delivery, todo o ciclo de testes e empacotamento é automático, mas o envio para produção depende de uma aprovação humana estratégica. No Continuous Deployment, não há intervenção manual: qualquer alteração aprovada na esteira entra em produção imediatamente.
Quais são as ferramentas de CI/CD mais utilizadas no mercado?
As ferramentas mais adotadas em 2026 incluem GitHub Actions, GitLab CI/CD, Jenkins, CircleCI e ArgoCD para fluxos de GitOps em Kubernetes. A preferência por ferramentas baseadas em nuvem cresceu devido à facilidade de configuração e runners gerenciados. Runners efêmeros reduzem a sobrecarga de manutenção de servidores locais de compilação.
Por que a Integração Contínua reduz falhas em produção?
A Integração Contínua reduz falhas porque valida cada linha de código imediatamente após ser escrita. Ao executar testes automatizados e análise estática a cada commit, bugs são identificados no momento de sua criação. Essa detecção precoce impede que erros se combinem e cheguem aos ambientes produtivos.
Como começar a implementar CI/CD em um projeto existente?
Para começar em um projeto legado, inicie configurando a compilação automática e a análise de lint a cada pull request. Em seguida, adicione testes unitários focados nas regras mais críticas de negócio e estabeleça um portão pré-merge rígido. Somente após estabilizar a automação de testes o time deve avançar para a publicação automática em homologação e produção.
